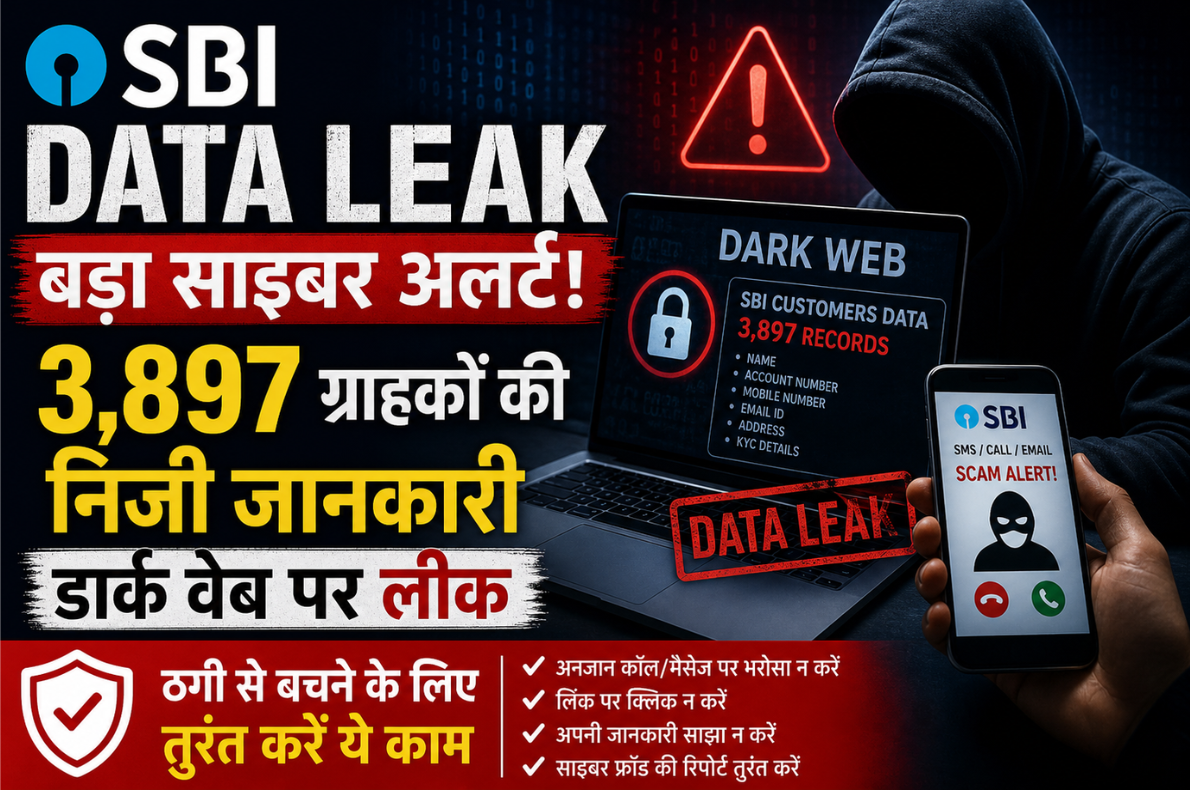
SBI Data Leak: बड़ा साइबर अलर्ट! 3,897 ग्राहकों की निजी जानकारी डार्क वेब पर, ठगी से बचने के लिए तुरंत करें ये काम
देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंकों में शामिल भारतीय स्टेट बैंक (SBI) से जुड़ा डेटा लीक मामला ग्राहकों की डिजिटल सुरक्षा को लेकर गंभीर सवाल खड़े करता है। बैंक के अनुसार, शुरुआती जांच में 3,897 ग्राहकों की जानकारी डार्क वेब पर लीक होने की बात सामने आई है। प्रभावित डेटा में नाम, मोबाइल नंबर, ईमेल आईडी, घर का पता और लोन से जुड़े रिकॉर्ड जैसी जानकारियां शामिल होने की बात कही गई है। मामले की गहराई और लीक हुए डेटा के वास्तविक दायरे का पता लगाने के लिए बैंक ने साइबर सुरक्षा एजेंसी को जांच की जिम्मेदारी सौंपी है।
इस घटना की अहमियत सिर्फ इस बात में नहीं है कि कितने ग्राहकों का डेटा सामने आया। असली चिंता यह है कि व्यक्तिगत जानकारी का इस्तेमाल करके साइबर अपराधी किसी व्यक्ति को भरोसे में लेकर उससे ओटीपी, बैंकिंग पासवर्ड या पैसे हासिल करने की कोशिश कर सकते हैं। इसलिए ग्राहकों को घबराने के बजाय सतर्कता और सुरक्षा के ठोस कदम उठाने की जरूरत है।
SBI डेटा लीक में कौन-सी जानकारी प्रभावित होने की बात सामने आई?
बैंक की शुरुआती जानकारी के मुताबिक, लीक हुए डेटा में ग्राहकों की पहचान और संपर्क से जुड़ी जानकारियां शामिल हैं। इनमें मुख्य रूप से:
- ग्राहकों के नाम
- मोबाइल नंबर
- ईमेल आईडी
- घर का पता
- लोन से संबंधित रिकॉर्ड और अन्य व्यक्तिगत विवरण
हालांकि, किसी ग्राहक की जानकारी लीक होने का अर्थ अपने आप यह नहीं है कि उसके बैंक खाते से पैसे भी निकाल लिए गए हैं। खाते में सेंधमारी, बैंकिंग क्रेडेंशियल चोरी और व्यक्तिगत डेटा का खुलासा अलग-अलग जोखिम हैं। जांच पूरी होने के बाद ही घटना के पूरे प्रभाव का अधिक स्पष्ट आकलन किया जा सकेगा।
डार्क वेब पर डेटा पहुंचना क्यों है खतरनाक?
डार्क वेब इंटरनेट का ऐसा हिस्सा है, जहां कुछ गतिविधियों और सेवाओं तक सामान्य ब्राउजर से सीधे पहुंच नहीं होती। इसका इस्तेमाल हर बार गैरकानूनी कामों के लिए नहीं होता, लेकिन चोरी किए गए डेटा की खरीद-बिक्री और दूसरे साइबर अपराधों में इसका इस्तेमाल हो सकता है।
यदि किसी अपराधी के पास किसी ग्राहक का नाम, फोन नंबर, पता और लोन संबंधी जानकारी एक साथ पहुंच जाती है, तो वह सामान्य ठगी के मुकाबले कहीं अधिक विश्वसनीय संदेश तैयार कर सकता है। उदाहरण के लिए, कोई व्यक्ति बैंक कर्मचारी बनकर फोन कर सकता है और लोन, केवाईसी अपडेट या खाते की सुरक्षा के नाम पर गोपनीय जानकारी मांग सकता है।
यही वजह है कि डेटा लीक का खतरा केवल तत्काल वित्तीय नुकसान तक सीमित नहीं रहता। ऐसी जानकारी का इस्तेमाल भविष्य में फर्जी कॉल, ईमेल, मैसेज और पहचान के दुरुपयोग के लिए भी किया जा सकता है।
ग्राहकों को निशाना बनाने के लिए अपनाए जा सकते हैं ये तरीके
साइबर अपराधी अक्सर लोगों की जल्दबाजी, डर और बैंक पर उनके भरोसे का फायदा उठाते हैं। इस मामले में भी ग्राहकों को कुछ संभावित खतरों के प्रति सचेत रहना चाहिए।
1. बैंक अधिकारी बनकर फर्जी कॉल: अपराधी खाते में समस्या या लोन रिकॉर्ड में गड़बड़ी बताकर ग्राहक से ओटीपी, पासवर्ड या अन्य गोपनीय जानकारी मांग सकते हैं।
2. नकली लिंक वाले मैसेज: केवाईसी अपडेट, खाता बंद होने या रिफंड मिलने का लालच देकर किसी फर्जी वेबसाइट पर भेजा जा सकता है।
3. फर्जी लोन आवेदन: लीक हुए व्यक्तिगत रिकॉर्ड का इस्तेमाल पहचान संबंधी धोखाधड़ी या संदिग्ध लोन आवेदन की कोशिश में किया जा सकता है। हालांकि, किसी विशेष मामले में ऐसा हुआ है या नहीं, इसकी पुष्टि जांच से ही होगी।
4. ईमेल और मैसेज के जरिए ठगी: वास्तविक लगने वाले संदेशों में ग्राहक को किसी लिंक पर क्लिक करने या तुरंत कार्रवाई करने के लिए दबाव डाला जा सकता है।
SBI ग्राहकों को अभी क्या करना चाहिए?
इस घटना के बाद प्रत्येक ग्राहक को अपने बैंक खाते और डिजिटल पहचान की सुरक्षा पर ध्यान देना चाहिए। इसके लिए कुछ जरूरी कदम अपनाए जा सकते हैं।
- ओटीपी और यूपीआई पिन साझा न करें: बैंक कर्मचारी होने का दावा करने वाला व्यक्ति भी ये जानकारी मांगने का अधिकृत नहीं है।
- संदिग्ध लिंक से दूर रहें: बैंकिंग संबंधी काम के लिए आधिकारिक ऐप या स्वयं टाइप किए गए आधिकारिक वेब पते का इस्तेमाल करें।
- लेनदेन की नियमित जांच करें: खाते और कार्ड से होने वाले ट्रांजैक्शन पर नजर रखें। किसी अनजान गतिविधि को नजरअंदाज न करें।
- फर्जी कॉल पर भरोसा न करें: कॉल करने वाले की बात पर तुरंत कार्रवाई करने के बजाय बैंक के आधिकारिक माध्यम से संपर्क करके पुष्टि करें।
- पासवर्ड मजबूत रखें: यदि किसी खाते की सुरक्षा को लेकर संदेह है, तो सुरक्षित डिवाइस से पासवर्ड बदलें और उपलब्ध अतिरिक्त सुरक्षा सुविधाएं चालू करें।
- संदिग्ध संदेशों का जवाब न दें: अनजान व्यक्ति को पहचान दस्तावेज, बैंक विवरण या स्क्रीन-शेयरिंग की अनुमति न दें।
ध्यान रहे, सिर्फ डेटा लीक की खबर सामने आने से हर ग्राहक को अपना पासवर्ड बदलना जरूरी नहीं हो जाता। लेकिन यदि कोई संदिग्ध कॉल, लिंक, लॉगिन अलर्ट या अनधिकृत गतिविधि दिखे, तो तुरंत सुरक्षा संबंधी कदम उठाना उचित है।
खाते से पैसे कट जाएं तो तुरंत क्या करें?
अगर आपके बैंक खाते से बिना अनुमति कोई लेनदेन होता है, तो समय गंवाना नुकसान बढ़ा सकता है। ऐसी स्थिति में:
- तुरंत बैंक के आधिकारिक कस्टमर केयर या उपलब्ध बैंकिंग माध्यम से शिकायत दर्ज कराएं।
- भारत की साइबर वित्तीय धोखाधड़ी हेल्पलाइन 1930 पर जल्द से जल्द संपर्क करें।
- आधिकारिक राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर भी शिकायत दर्ज करें।
- ट्रांजैक्शन आईडी, बैंक के एसएमएस, संबंधित स्क्रीनशॉट और शिकायत संख्या जैसे सबूत सुरक्षित रखें।
- जरूरत पड़ने पर बैंक से संबंधित कार्ड, यूपीआई या डिजिटल बैंकिंग सुविधा अस्थायी रूप से ब्लॉक कराने के बारे में पूछें।
शिकायत में देरी न करें। त्वरित रिपोर्टिंग से धनराशि रोकने या आगे के नुकसान को सीमित करने की संभावना बेहतर हो सकती है, हालांकि पैसा वापस मिलने की गारंटी नहीं होती।
बैंक और ग्राहकों के लिए आगे की चुनौती
इस मामले में बैंक की ओर से साइबर सुरक्षा एजेंसी को जांच सौंपना महत्वपूर्ण कदम है। अब जांच का उद्देश्य सिर्फ लीक हुए रिकॉर्ड की संख्या गिनना नहीं, बल्कि यह पता लगाना भी होना चाहिए कि डेटा कहां से निकला, किस प्रकार की सुरक्षा में कमी रही और क्या किसी अनधिकृत व्यक्ति को सिस्टम या रिकॉर्ड तक पहुंच मिली थी।
बैंकिंग क्षेत्र में ग्राहक का भरोसा एक महत्वपूर्ण पूंजी है। इसलिए ऐसे मामलों में पारदर्शी जानकारी, प्रभावित ग्राहकों को समय पर चेतावनी और सुरक्षा व्यवस्था में सुधार की भूमिका अहम हो जाती है। ग्राहकों के लिए भी यह घटना याद दिलाती है कि डिजिटल बैंकिंग की सुविधा के साथ अपनी जानकारी की सुरक्षा की जिम्मेदारी को गंभीरता से लेना जरूरी है।